पुलिसकर्मी के क्रेडिट कार्ड से 1.28 लाख की Cyber Fraud, बैंक की मिलीभगत और डेटा लीक की आशंका; सुरक्षा व्यवस्था पर उठे सवाल
 Dr. S.K. Agarwal
| 7 min read
Bank Of Baroda, Credit Card Fraud, cyber crime, Online Banking Fraud, OTP Scam, police news, uttar pradesh news
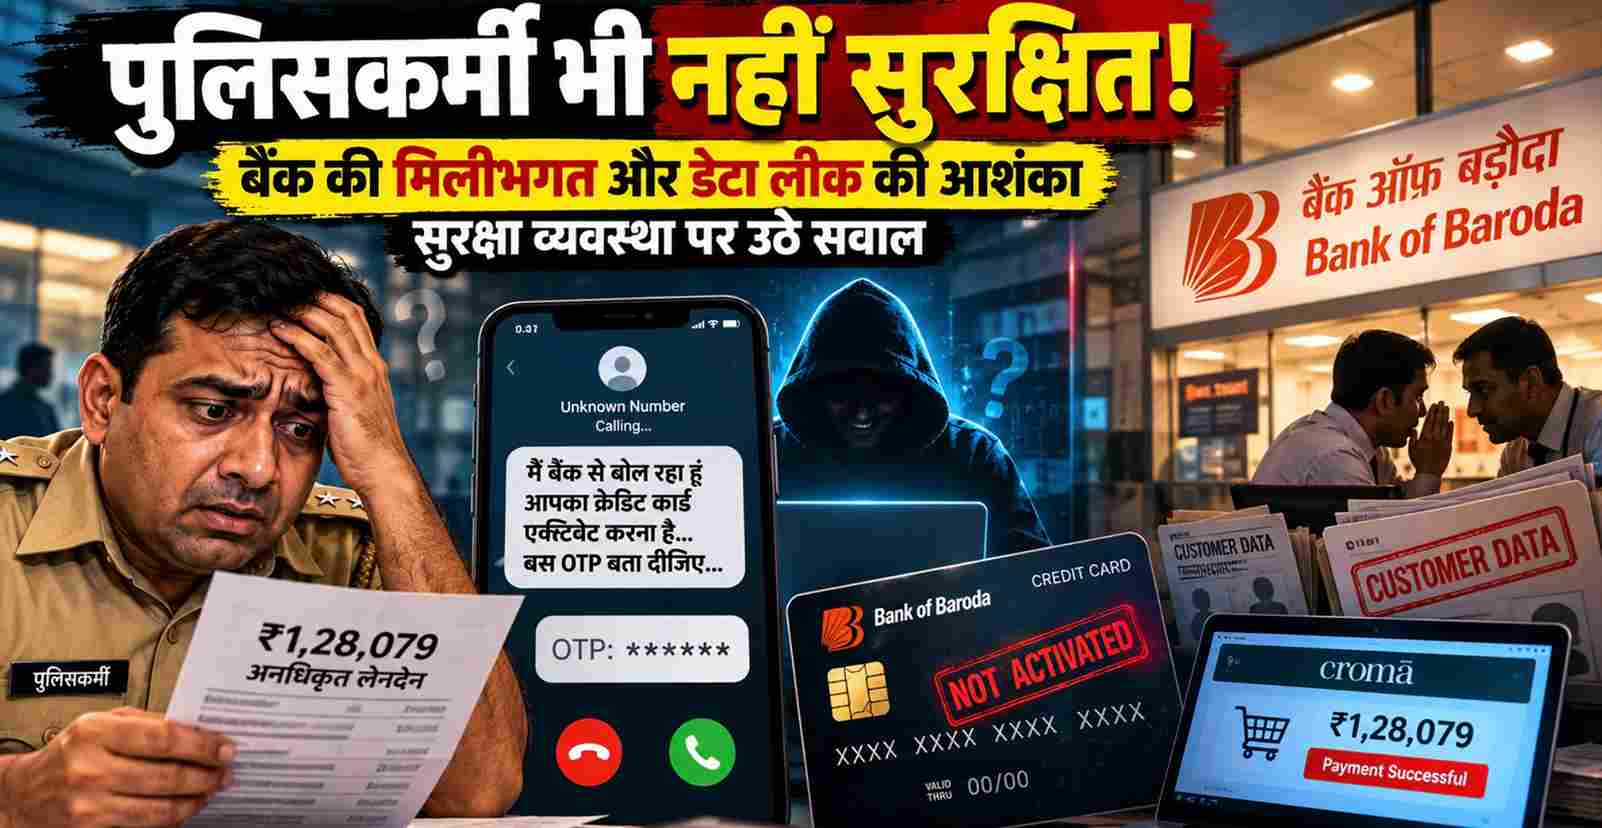
Cyber Fraud अपराधियों के हौसले इस कदर बढ़ते जा रहे हैं कि अब बैंकिंग व्यवस्था और डिजिटल भुगतान की सुरक्षा को लेकर गंभीर सवाल खड़े होने लगे हैं। ताजा मामला मुजफ्फरनगर का है, जहां रिजर्व पुलिस लाइन में तैनात एक मुख्य आरक्षी के बैंक ऑफ बड़ौदा के क्रेडिट कार्ड से 1,28,079 रुपये का अनधिकृत लेनदेन Cyber Fraud कर लिया गया। पीड़ित का दावा है कि उन्हें मिला क्रेडिट कार्ड अभी सक्रिय भी नहीं हुआ था। आरोप है कि कार्ड चालू कराने के बहाने फोन करने वाले एक व्यक्ति ने उनसे ओटीपी हासिल किया और इसके बाद खाते से जुड़ी क्रेडिट सुविधा का इस्तेमाल कर रकम निकाल ली।
मुख्य आरक्षी ने इस मामले में बैंक के किसी संबंधित विभाग या कर्मचारी की मिलीभगत अथवा कार्ड से जुड़ी गोपनीय जानकारी लीक होने की आशंका जताई है। हालांकि, बैंक कर्मचारियों की संलिप्तता या डेटा लीक की अभी पुष्टि नहीं हुई है। सिविल लाइन थाने में मुकदमा दर्ज कर पुलिस ने मामले की जांच शुरू कर दी है। इस घटना ने एक बार फिर सवाल खड़ा किया है कि जब बैंकिंग संस्थानों के सुरक्षा तंत्र और ग्राहकों की गोपनीय जानकारी की सुरक्षा पर भरोसा किया जाता है, तो ठगों तक कार्ड से जुड़ी संवेदनशील जानकारी कैसे पहुंच रही है?
कार्ड मिला, लेकिन सक्रिय नहीं कराया था; फिर भी हो गया लेनदेन
पुलिस को दी गई Cyber Fraud शिकायत के अनुसार, मुख्य आरक्षी विवेक कुमार पुत्र सत्यदेव रिजर्व पुलिस लाइन, मुजफ्फरनगर में तैनात हैं। उनका बैंक खाता बैंक ऑफ बड़ौदा की गांधी कॉलोनी, रुड़की रोड शाखा में है। विवेक कुमार ने बताया कि हाल ही में बैंक की ओर से उन्हें क्रेडिट कार्ड का प्रस्ताव मिला था। इसके बाद करीब 28 दिन पहले उन्हें कार्ड प्राप्त हुआ, लेकिन उन्होंने उसे अभी तक सक्रिय नहीं कराया था। उनका कहना है कि कार्ड का इस्तेमाल भी उन्होंने किसी प्रकार के लेनदेन के लिए नहीं किया था।
शिकायत में उन्होंने बताया कि कार्ड नंबर, समाप्ति तिथि और सीवीवी जैसी संवेदनशील जानकारी उनके और बैंक के पास ही उपलब्ध थी। ऐसे में उनके मन में यह सवाल उठा कि कार्ड सक्रिय न होने के बावजूद ठगों ने उससे जुड़ी जानकारी कैसे हासिल कर ली। उन्होंने आशंका जताई कि बैंकिंग व्यवस्था के भीतर किसी स्तर पर जानकारी लीक हुई हो सकती है। फिलहाल यह आरोप जांच का विषय है और इसकी पुष्टि जांच पूरी होने के बाद ही हो सकेगी।
बैंक अधिकारी बनकर किया फोन, ओटीपी हासिल करने के बाद निकाली रकम
विवेक कुमार के अनुसार, 26 अक्टूबर 2026 को दोपहर करीब 12:56 बजे उनके मोबाइल पर एक अज्ञात नंबर से फोन आया। फोन करने वाले व्यक्ति ने खुद को बैंक अधिकारी बताया और क्रेडिट कार्ड सक्रिय कराने की बात कही। इसी बहाने उसने उनसे ओटीपी हासिल कर लिया। शिकायत के मुताबिक, इसके बाद क्रेडिट कार्ड से 1,28,079 रुपये का अनधिकृत लेनदेन कर लिया गया।
पीड़ित का कहना है कि फोन करने वाले व्यक्ति को उनके नए क्रेडिट कार्ड से संबंधित जानकारी पहले से मालूम थी। यही वजह है कि उन्होंने बैंक के किसी संबंधित विभाग या कर्मचारी की संभावित मिलीभगत और डेटा लीक की आशंका जताई है। शिकायत में कथित लेनदेन को क्रोमा की वेबसाइट से संबंधित भुगतान से भी जोड़ा गया है। पुलिस अब यह पता लगाने में जुटी है कि भुगतान किस माध्यम से हुआ, रकम कहां गई और फोन करने वाले व्यक्ति की पहचान क्या है।
साइबर ठग किस तरह बनाते हैं लोगों को निशाना?
बैंकिंग और डिजिटल भुगतान से जुड़े साइबर अपराधों में ठग अक्सर ग्राहकों के भरोसे का फायदा उठाते हैं। वे बैंक अधिकारी, कार्ड विभाग के कर्मचारी या ग्राहक सेवा प्रतिनिधि बनकर फोन करते हैं। कभी कार्ड सक्रिय कराने, कभी केवाईसी अपडेट करने, कभी कार्ड ब्लॉक होने से बचाने और कभी रिवॉर्ड पॉइंट या लिमिट बढ़ाने के नाम पर ग्राहक से संपर्क किया जाता है। बातचीत के दौरान ग्राहक को जल्दबाजी में निर्णय लेने के लिए दबाव बनाया जाता है और ओटीपी, कार्ड की जानकारी या अन्य गोपनीय विवरण हासिल करने की कोशिश की जाती है।
कई मामलों में Cyber Fraud ठग नकली बैंक वेबसाइट, फर्जी ग्राहक सेवा नंबर, एसएमएस लिंक और सोशल इंजीनियरिंग का इस्तेमाल करते हैं। कुछ मामलों में मोबाइल पर संदिग्ध लिंक भेजकर ग्राहकों को ऐसी वेबसाइट पर पहुंचाया जाता है, जो देखने में बैंक की आधिकारिक वेबसाइट जैसी लगती है। वहां दर्ज की गई जानकारी अपराधियों तक पहुंच सकती है। इसलिए केवल फोन करने वाले व्यक्ति के बैंक अधिकारी होने के दावे पर भरोसा करना जोखिम भरा हो सकता है।
बैंकिंग सुरक्षा के लिहाज से ओटीपी बेहद संवेदनशील जानकारी है। इसे किसी अनजान व्यक्ति को बताना नहीं चाहिए, भले ही वह खुद को बैंक अधिकारी या सरकारी कर्मचारी क्यों न बताए। किसी भी संदिग्ध कॉल पर बातचीत रोककर बैंक के आधिकारिक ऐप, वेबसाइट या कार्ड के पीछे दिए गए सत्यापित नंबर से ही संपर्क करना सुरक्षित तरीका है।
बैंक को सूचना देकर कार्ड ब्लॉक कराया, साइबर पोर्टल पर भी की शिकायत
विवेक कुमार ने बताया कि अनधिकृत लेनदेन की जानकारी मिलते ही उन्होंने बैंक को सूचना दी और कार्ड तथा खाते को ब्लॉक कराने की कार्रवाई की, ताकि आगे किसी अन्य लेनदेन को रोका जा सके। उन्होंने पुलिस को कथित ठग का मोबाइल नंबर भी उपलब्ध कराया है। शिकायत के साथ लेनदेन से संबंधित संदेशों और साइबर पोर्टल पर की गई शिकायत की प्रति भी संलग्न किए जाने की बात कही गई है।
मुख्य आरक्षी ने पुलिस से पूरे मामले की गंभीरता से जांच कराने और ठगी में शामिल लोगों के खिलाफ कानूनी कार्रवाई करने की मांग की है। उनकी शिकायत के आधार पर सिविल लाइन थाने में मुकदमा दर्ज कर लिया गया है। अब पुलिस के सामने कई महत्वपूर्ण सवाल हैं—फोन करने वाले व्यक्ति ने कार्ड की जानकारी कहां से हासिल की, ओटीपी का इस्तेमाल किस तरह किया गया, क्रोमा से जुड़े लेनदेन में रकम किस खाते या माध्यम तक पहुंची और इस पूरे नेटवर्क में कौन-कौन शामिल है?
बढ़ते साइबर अपराधों (Cyber Fraud) के बीच बैंकिंग सुरक्षा पर जवाबदेही जरूरी
डिजिटल बैंकिंग, यूपीआई, ऑनलाइन शॉपिंग और क्रेडिट कार्ड के बढ़ते इस्तेमाल ने आम लोगों के लिए लेनदेन आसान बनाया है, लेकिन इसके साथ साइबर ठगी के तरीके भी लगातार बदल रहे हैं। अब ठग केवल अनजान लोगों को फोन करके ही धोखा नहीं देते, बल्कि बैंकिंग प्रक्रिया, ग्राहक सेवा और डिजिटल भुगतान की जानकारी का इस्तेमाल कर लोगों का भरोसा जीतने की कोशिश करते हैं। कई बार पीड़ित को यह समझने का मौका भी नहीं मिलता कि उसके साथ धोखाधड़ी हो चुकी है।
सबसे गंभीर चिंता तब पैदा होती है, जब किसी ग्राहक को ऐसा लगता है कि उसके बैंकिंग उत्पाद की जानकारी उसके इस्तेमाल से पहले ही किसी दूसरे व्यक्ति तक पहुंच गई। मुजफ्फरनगर के इस मामले में मुख्य आरक्षी ने भी कार्ड की गोपनीय जानकारी लीक होने की आशंका जताई है। जांच में यह स्पष्ट होना जरूरी है कि जानकारी किसी बैंकिंग प्रक्रिया, ग्राहक के मोबाइल या किसी अन्य माध्यम से अपराधियों तक पहुंची। बिना जांच के किसी बैंक कर्मचारी को दोषी ठहराना उचित नहीं होगा, लेकिन बैंक की जिम्मेदारी भी केवल शिकायत दर्ज कर लेने तक सीमित नहीं रह सकती।
ऐसे मामलों में बैंक और जांच एजेंसियों को समयबद्ध तरीके से लेनदेन का तकनीकी रिकॉर्ड, ओटीपी की प्रक्रिया, संबंधित व्यापारी या भुगतान प्लेटफॉर्म का विवरण और रकम प्राप्त करने वाले खाते की जांच करनी चाहिए। साथ ही, ग्राहक को यह जानकारी भी मिलनी चाहिए कि शिकायत पर क्या कार्रवाई हुई और रकम वापस दिलाने की क्या प्रक्रिया अपनाई जा रही है।
Cyber Frauds की रोकथाम के लिए सरकार, बैंकिंग नियामक संस्थाओं, बैंकों और पुलिस की संयुक्त जवाबदेही जरूरी है। केवल लोगों को सावधान रहने की सलाह देना पर्याप्त नहीं है। बैंकिंग डेटा की सुरक्षा, संदिग्ध लेनदेन की तत्काल पहचान, शिकायतों का त्वरित निस्तारण और ठगी की रकम को समय रहते रोकने की व्यवस्था मजबूत करनी होगी। जब लगातार नए तरीकों से लोग ठगी का शिकार हो रहे हों, तब यह सवाल उठना स्वाभाविक है कि साइबर अपराधियों के नेटवर्क पर प्रभावी अंकुश लगाने के लिए व्यवस्था कितनी तैयार है।
मुजफ्फरनगर के इस मामले में भी जांच का नतीजा महत्वपूर्ण होगा। यदि कार्ड की जानकारी वास्तव में किसी स्तर पर लीक हुई है, तो केवल फोन करने वाले व्यक्ति की गिरफ्तारी पर्याप्त नहीं होगी; जानकारी बाहर पहुंचने के पूरे रास्ते की पहचान कर जिम्मेदारी तय करनी होगी। डिजिटल बैंकिंग में ग्राहकों का भरोसा तभी कायम रह सकता है, जब उनकी जमा-पूंजी और निजी वित्तीय जानकारी की सुरक्षा को सर्वोच्च प्राथमिकता दी जाए।
Cyber Fraud के बढ़ते मामलों में ग्राहकों को सतर्क रहने के साथ-साथ बैंकों और सरकारी एजेंसियों से भी जवाबदेही की अपेक्षा है। मुजफ्फरनगर के इस मामले की निष्पक्ष जांच से यह स्पष्ट होना चाहिए कि एक ऐसा क्रेडिट कार्ड, जिसे पीड़ित के अनुसार सक्रिय तक नहीं किया गया था, उससे 1.28 लाख रुपये का लेनदेन आखिर कैसे हो गया।
नोट: बैंक कर्मचारियों की मिलीभगत की अभी पुष्टि नहीं हुई है। इसे पीड़ित द्वारा जताई गई आशंका के रूप में ही प्रस्तुत किया गया है। ऊपर दिया गया चित्र AI द्वारा तैयार किया गया सांकेतिक एवं व्यंग्यात्मक चित्रण है। इसमें दिखाए गए पात्र और दृश्य वास्तविक घटना की तस्वीर नहीं हैं।